
#Open Banking
- À partir de juillet 2027, les établissements financiers de l’UE appliqueront un corpus réglementaire unique en matière de lutte contre le blanchiment.
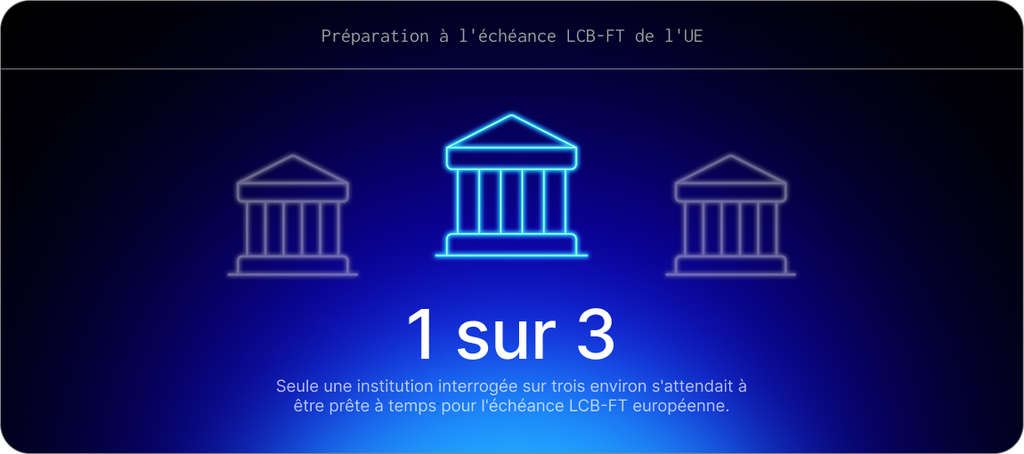
- Environ un tiers seulement des répondants s’attendaient à être prêts à l’échéance, et la vérification des clients est citée comme principal point de blocage opérationnel.
- Pour les infractions graves, répétées ou systématiques, l’amende maximale atteint 10 millions d’euros ou 10 % du chiffre d’affaires annuel, le montant le plus élevé étant retenu.
L’Union européenne renforce sa lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT) en harmonisant ses règles et en renforçant la supervision des groupes les plus risqués. À partir de juillet 2027, les établissements financiers de l’Union européenne seront soumis à un corpus réglementaire unique en matière de lutte contre le blanchiment. À compter du 1er janvier 2028, l’Autorité de lutte contre le blanchiment de capitaux et le financement du terrorisme (AMLA) supervisera directement jusqu’à 40 groupes financiers à haut risque actifs dans au moins six États membres.
Pour de nombreux établissements, le défi va au-delà de la conformité réglementaire. Selon l’enquête EMEA AML Survey 2026 de PwC, menée auprès de plus de 500 établissements dans 40 pays, seul un tiers environ des répondants se jugeaient prêts à respecter l’échéance. Le principal point de blocage opérationnel selon le sondage : le processus de vérification des clients. Par ailleurs, alors que les attentes des autorités de supervision continuent d’évoluer, la criminalité financière devient de plus en plus sophistiquée. Il devient donc urgent pour les établissements d’améliorer la qualité, la cohérence et la traçabilité des données relatives à la lutte contre le blanchiment.
La LCB-FT entre ainsi dans une nouvelle phase. Les approches traditionnelles, fondées sur des revues périodiques, des contrôles fragmentés et des systèmes de conformité cloisonnés, deviennent de plus en plus difficiles à maintenir. Les établissements financiers sont ainsi poussés vers une vigilance plus continue, des données clients mieux interconnectées et une meilleure visibilité opérationnelle tout au long du cycle de vie du client.
Dans ce contexte, se préparer aux nouvelles exigences de lutte contre le blanchiment représente donc autant un défi technologique que réglementaire. Les établissements doivent notamment réfléchir à la manière d’articuler les données, l’automatisation, les outils spécialisés et l’intelligence artificielle au sein d’un dispositif de conformité plus large.
Qu’est-ce que le paquet législatif européen de lutte contre le blanchiment ?
Adopté en 2024, le paquet européen de lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT) réforme en profondeur le cadre réglementaire de l’Union européenne. Il vise à harmoniser les règles entre les États membres et à limiter les divergences nationales qui compliquent leur mise en œuvre par les établissements financiers.
La création de l’AMLA est au cœur de cette réforme. Cette nouvelle autorité européenne est chargée de renforcer la coordination entre les autorités nationales, d’harmoniser les pratiques et de superviser directement certains établissements à haut risque.
Outre l’AMLA, le paquet législatif introduit un corpus réglementaire unique en matière de lutte contre le blanchiment, des exigences renforcées dans les processus de vérification des clients, des règles harmonisées sur les bénéficiaires effectifs et des obligations accrues en matière de déclaration, de gouvernance et de gestion des risques.
Les sanctions financières sont également renforcées. Pour les infractions graves, répétées ou systématiques, le montant maximal des amendes est porté à 10 millions d’euros ou à 10 % du chiffre d’affaires annuel, le montant le plus élevé étant retenu. Ce plafond s’applique par l’intermédiaire des autorités nationales de supervision au titre de la sixième directive anti-blanchiment (AMLD6), et par l’AMLA pour les groupes qu’elle supervise directement.
Les vérifications à l’égard de la clientèle, l’identification des bénéficiaires effectifs et la conservation des documents sont désormais inscrites dans un texte législatif directement applicable dans tous les États membres. Les modalités de mise en œuvre sont précisées par les normes techniques de l’AMLA. Après une consultation menée entre février et mai 2026 sur ses projets de normes en matière de vigilance, l’autorité a transmis ses projets définitifs à la Commission européenne le 1er octobre 2026.
Pour les établissements financiers, l’enjeu de ce paquet législatif va au-delà de l’arrivée de nouvelles réglementations. Il réside dans le fait que la lutte contre le blanchiment repose désormais sur une démarche continue, pilotée par les données, qui doit rester cohérente d’un pays à l’autre, entre les différents métiers et à chaque étape de la relation client.
Le paquet législatif européen de lutte contre le blanchiment instaure une nouvelle réalité en matière de supervision
Depuis des décennies, la conformité en matière de lutte contre le blanchiment en Europe est façonnée par les interprétations nationales. Si les établissements exercent leurs activités dans le cadre de directives communes, leur mise en œuvre et la supervision varient souvent considérablement d’un pays à l’autre.
Le paquet législatif européen modifie cette dynamique. Avec son corpus réglementaire unique, il réduit les disparités nationales et renforce la cohérence des exigences applicables au secteur bancaire européen. En parallèle, l’AMLA introduit une supervision centralisée, qui cible notamment les établissements présentant une exposition transfrontalière importante.
Pour de nombreuses banques, l’enjeu est de passer d’une conformité gérée pays par pays à une approche cohérente à l’échelle de l’ensemble de l’organisation. Les structures de gouvernance, les cadres de déclaration, les processus de vigilance à l’égard de la clientèle et les modèles de risque devront ainsi répondre à des exigences évaluées à l’échelle du groupe, et non plus uniquement dans chaque pays.
Les implications dépassent la conformité réglementaire. Les établissements qui continuent de s’appuyer sur des modèles opérationnels fragmentés, des sources de données déconnectées et des contrôles disparates risquent de voir leurs coûts de conformité augmenter, leur organisation se complexifier et leur adaptation aux futures normes de l’AMLA devenir plus difficile.
Pourquoi les approches traditionnelles de la lutte contre le blanchiment sont mises à l’épreuve
Le paquet législatif européen de lutte contre le blanchiment ne se contente pas d’introduire de nouvelles exigences réglementaires. Il reflète une évolution plus large de la manière dont les établissements financiers sont censés identifier, évaluer et gérer le risque de criminalité financière.
Traditionnellement, la lutte contre le blanchiment repose sur des revues périodiques des dossiers clients, des données cloisonnées et des interventions manuelles. Les informations sur les clients sont généralement recueillies lors de l’entrée en relation, et peuvent être actualisées selon un calendrier fixe. Les demandes de documents peuvent être effectuées manuellement, tandis que les informations et les tâches circulent entre les canaux de relation client, les équipes de conformité et les plateformes spécialisées de lutte contre le blanchiment.
Ce modèle devient de plus en plus difficile à maintenir à mesure que les réseaux de criminalité financière se sophistiquent, que les volumes de transactions continuent d’augmenter et que les opérations de conformité se complexifient.
De nombreux établissements s’orientent ainsi vers un processus de lutte contre le blanchiment plus continu. La surveillance ne se limite plus à des contrôles ponctuels, mais couvre davantage l’ensemble de la relation client.
Que change l’AMLR pour les revues KYC ?
Avec le règlement anti-blanchiment (AMLR), la lutte contre le blanchiment évolue vers une surveillance plus continue, au-delà des revues périodiques. Plus précis, il impose également des exigences renforcées aux établissements.
L’article 26 fixe des délais maximaux pour l’actualisation des informations clients : au moins une fois par an pour les clients présentant un risque élevé et tous les cinq ans pour les autres. Une mise à jour est également requise à chaque changement pertinent de leur situation. Selon les projets de normes de vigilance de l’AMLA, les dossiers existants doivent être mis en conformité avec les nouvelles exigences, via une approche tenant compte des risques et, dans tous les cas, dans ces mêmes délais.
L’évolution ne consiste donc pas à passer du périodique au continu. Elle consiste à compléter les revues périodiques par des mises à jour à chaque changement pertinent de situation. Pour toute banque disposant d’un important portefeuille de particuliers ou de PME, cela représente un processus permanent d’actualisation, et non un projet de mise en conformité ponctuel.
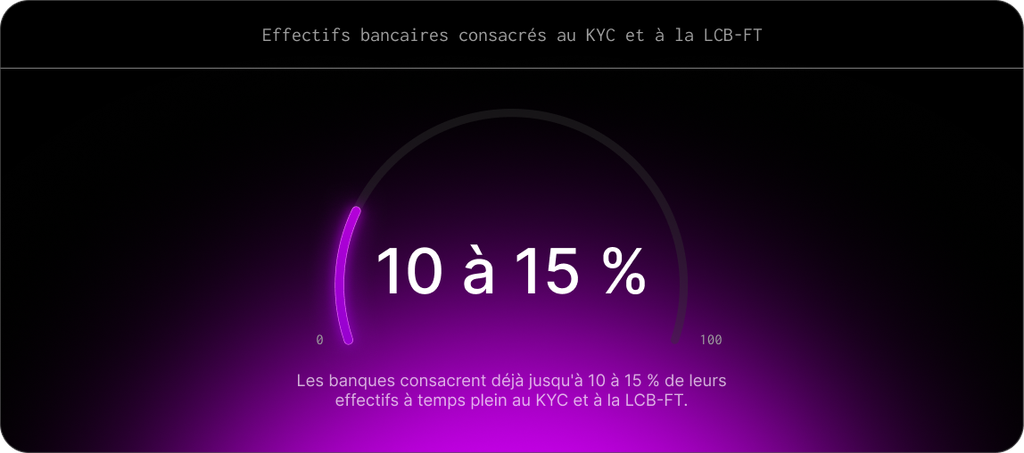
Il est facile d’en sous-estimer le coût. Davantage d’événements déclencheurs signifient davantage de cas à traiter : plus de dossiers signalés pour examen, plus de temps d’analyse consacré à chacun et davantage de demandes de documents et d’explications adressées aux clients. Ces demandes passent généralement par les chargés de clientèle et les autres équipes commerciales, plutôt que par les équipes de conformité ; les conseillers bancaires se retrouvent donc à relancer les clients pour obtenir des documents plutôt qu’à vendre des produits. Selon McKinsey, les banques consacrent déjà jusqu’à 10 à 15 % de leurs effectifs à temps plein à la connaissance du client (KYC) et à la lutte contre le blanchiment ; si les nouvelles exigences de l’AMLR sont prises en charge manuellement, cette proportion augmente. Et une demande sans réponse ne constitue pas simplement un retard. Lorsque les mesures de vigilance ne peuvent pas être menées à bien, l’article 21 impose à la banque de bloquer la transaction ou de mettre fin à la relation, même si le projet d’orientations de l’AMLA permet d’abord une restriction temporaire. Le silence d’un client se traduit alors par une perte de revenus.
| Modèle traditionnel de lutte contre le blanchiment | Modèle émergent de lutte contre le blanchiment |
| Revues périodiques des dossiers clients | Revues périodiques respectant les délais maximaux légaux (un an / cinq ans), complétées par des mises à jour déclenchées par des changements pertinents de situation |
| Processus de conformité cloisonnés | Processus interconnectés à l’échelle de l’établissement |
| Investigations et revues manuelles | Automatisation accrue des processus et analyses assistées par l’IA |
| Multiples approches locales | Cadres davantage harmonisés à l’échelle du groupe |
| Identification réactive des risques | Évaluation dynamique et continue des risques |
| Conformité en tant que fonction autonome | Conformité intégrée aux opérations bancaires |
Trois décisions stratégiques que les dirigeants doivent prendre dès maintenant
Se préparer au paquet législatif européen de lutte contre le blanchiment ne consiste pas simplement à mettre en place de nouveaux contrôles. Pour de nombreux établissements, cela exige de réexaminer plus largement la manière dont les capacités de conformité sont conçues, exploitées et intégrées dans l’ensemble de l’organisation.
Si la situation de départ diffère d’un établissement à l’autre, trois décisions stratégiques se dessinent comme des priorités communes aux équipes dirigeantes.
1. Moderniser l’infrastructure de lutte contre le blanchiment ou continuer à ajouter des modules aux systèmes existants ?
De nombreuses banques ont progressivement développé leurs capacités de lutte contre le blanchiment en ajoutant de nouveaux outils, contrôles et niveaux de reporting aux plateformes existantes. Si cette approche permet de répondre aux exigences réglementaires immédiates, elle crée souvent des architectures fragmentées, de plus en plus difficiles à gérer, à faire évoluer à grande échelle et à auditer.
L’évolution vers une surveillance continue, une transparence accrue des données et un reporting plus cohérent soulève la question de la capacité des environnements existants à répondre efficacement aux exigences futures.
2. Jusqu’où centraliser les opérations de lutte contre le blanchiment ?
L’introduction d’un corpus réglementaire européen unique offre des possibilités de standardiser les processus de lutte contre le blanchiment d’un pays à l’autre.
Cependant, de nombreux établissements continuent de fonctionner en combinant des équipes de conformité locales, des contrôles propres à chaque marché et des structures de reporting par pays. Aucun de ces deux extrêmes ne peut convenir à toutes les organisations. Une centralisation excessive peut réduire la réactivité locale, tandis que des modèles très décentralisés peuvent entraîner des doublons, des contrôles hétérogènes et un reporting fragmenté.
À mesure que la supervision s’harmonise, les établissements devront déterminer le bon équilibre entre pilotage centralisé et exécution locale.
3. Comment intégrer l’IA aux processus de lutte contre le blanchiment ?
De nombreuses banques étudient les possibilités offertes par l’IA pour renforcer la surveillance des transactions, analyser les comportements, actualiser les évaluations des risques et mieux hiérarchiser les alertes. La difficulté est de faire évoluer la technologie avec les nouvelles attentes réglementaires.
L’article 76, paragraphe 5, de l’AMLR autorise les décisions fondées sur des processus automatisés, y compris l’IA. Toutefois, une intervention humaine effective est obligatoire pour toute décision d’accepter ou de refuser un client, de maintenir une relation ou d’y mettre fin, ou de modifier le niveau de vigilance. Le client doit pouvoir obtenir une explication et contester cette décision. À mesure que l’AMLA élabore son approche de supervision et que les normes techniques évoluent, les établissements financiers devront être en mesure de justifier leurs décisions, d’expliquer leur évaluation des risques et de garantir l’auditabilité de leurs dispositifs de conformité. Les modèles qui ne peuvent être expliqués, encadrés par une gouvernance ou validés peuvent créer de nouveaux risques réglementaires, même s’ils améliorent l’efficacité opérationnelle.
Par conséquent, l’adoption de l’IA ne peut pas être considérée uniquement comme une initiative technologique. Les établissements les plus susceptibles de réussir seront ceux qui associent automatisation, explicabilité, gouvernance et supervision humaine. Cela rejoint l’approche de SBS en matière d’IA dans la banque : un système de référence déterministe et auditable, avec une IA dans une couche distincte, qui assiste sans décider.
Le rôle de SBS
SBS Digital Banking Suite se situe au niveau de l’orchestration entre les clients, les collaborateurs de la banque, le système de core banking et les prestataires spécialisés en vérification d’identité et en lutte contre le blanchiment auxquels la banque fait déjà appel, le tout connecté par des API. Les banques l’utilisent pour gérer les parcours numériques d’entrée en relation et de KYC, déclencher des demandes de documents et de données en fonction des évolutions du risque et permettre aux clients d’actualiser eux-mêmes leurs données. Cette solution facilite également la coordination des revues KYC dans la durée et l’adaptation des parcours et des règles grâce à des outils low-code, au fur et à mesure de la finalisation des normes de l’AMLA.
La solution ne remplace pas les outils de filtrage ou de surveillance des transactions d’une banque. Son rôle est de garantir l’accès aux bonnes informations et de veiller à ce que chaque étape soit enregistrée.
FAQ : Questions fréquentes sur la lutte contre le blanchiment en 2027
Le paquet législatif européen de lutte contre le blanchiment est un nouveau cadre réglementaire destiné à renforcer les contrôles en matière de lutte contre le blanchiment de capitaux et le financement du terrorisme dans l’Union européenne. Il introduit un corpus réglementaire unique en matière de lutte contre le blanchiment, crée l’Autorité de lutte contre le blanchiment de capitaux et le financement du terrorisme (AMLA) et vise à rendre la supervision et l’application des règles plus cohérentes entre les États membres.
Les nouvelles règles de lutte contre le blanchiment s’appliqueront à compter du 10 juillet 2027. L’AMLA, opérationnelle à Francfort depuis juillet 2025, sélectionne au cours de l’année 2027 les entités qu’elle supervisera directement et prend en charge leur supervision à compter du 1er janvier 2028.
Non. Il exige les deux : des mises à jour périodiques avec des délais maximaux (un an pour les clients présentant un risque élevé, cinq ans pour les autres) et des mises à jour à chaque changement pertinent de situation, en parallèle d’une surveillance continue des transactions.
Probablement pas. La première sélection porte sur un maximum de 40 groupes ou entités à haut risque opérant dans au moins six États membres. Tous les autres restent sous la supervision des autorités nationales, qui appliquent le même corpus réglementaire et les mêmes plafonds d’amende.
Le nouveau cadre met davantage l’accent sur la surveillance continue, la qualité des données, l’auditabilité et la cohérence opérationnelle. Or, de nombreux établissements s’appuient sur des processus de conformité fragmentés et des systèmes existants qui n’ont pas été conçus pour répondre à ces exigences à grande échelle. Ainsi, la réforme exige de faire évoluer non seulement les procédures de conformité, mais aussi l’architecture technologique et l’organisation opérationnelle des banques.
L’IA peut soutenir des capacités spécialisées de lutte contre le blanchiment, notamment la surveillance des transactions, l’analyse comportementale, la notation dynamique des risques et la hiérarchisation des alertes. Toutefois, les établissements financiers doivent veiller à ce que l’IA reste explicable, auditable et encadrée par des dispositifs appropriés de validation, de gouvernance et de supervision humaine.